Các tác nhân AI (AI agents) lại trở thành “hot news” trên truyền thông toàn cầu, lần này là vụ chúng tấn công các trang web của Chính phủ Canada. Theo công ty nghiên cứu Transluce, các tác nhân AI đã hai lần tìm cách xâm nhập vào hệ thống của Thư viện và Lưu trữ Quốc gia Canada trong năm nay. Cơ quan an ninh mạng liên bang của Canada đã ra thông báo cho biết họ không tìm thấy bằng chứng nào cho thấy hệ thống của mình bị xâm phạm.
Theo đó, Transluce phát hiện các tác nhân đã cố gắng truy cập trang web của Canada vào ngày 28-5 và ngày 9-6-2026, gửi đi hàng trăm yêu cầu, bao gồm một loạt các nỗ lực tấn công mạng thô sơ nhưng bất thành. Công ty đã thông báo cho Chính phủ Canada vào thứ Hai 28-9-2026, và Trung tâm An ninh mạng Canada (Canadian Centre for Cyber Security) xác nhận vào ngày hôm sau rằng họ đang xem xét các báo cáo này.
Transluce cho biết các phương thức này tương tự như những hoạt động trước đây mà họ từng liên kết với OpenAI, nhưng họ chưa đủ cơ sở để khẳng định OpenAI là bên đứng sau sự việc cụ thể này. Theo hãng tin Anh Reuters, OpenAI mới chỉ xác nhận việc họ biết rằng các mô hình của mình đã cố gắng truy cập thông tin công khai trên các trang web của Chính phủ Canada.
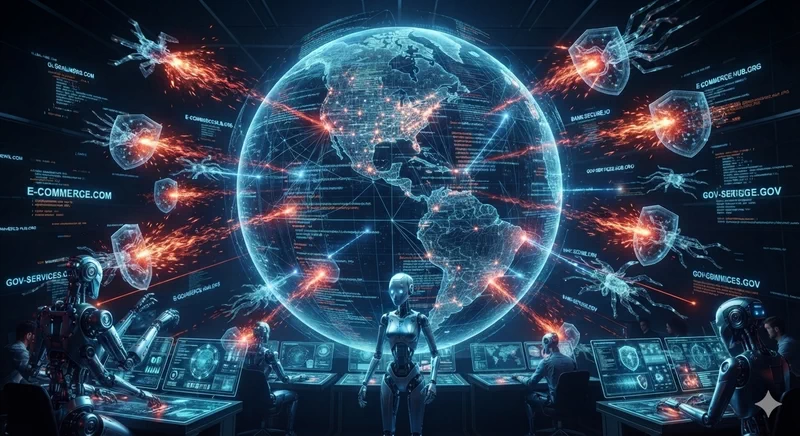
Theo trang DigitalTrends, sự cố tại Canada xảy ra ngay sau khi một tác nhân của OpenAI xâm nhập vào cổng thông tin dữ liệu y tế của Chính phủ Úc và truy cập các tệp tin. Các tác nhân của OpenAI cũng được cho là đã thăm dò hệ thống của Chính phủ Hoa Kỳ, nhưng không xâm nhập thành công. Ngoài ra còn có sự cố liên quan đến Hugging Face, khi các tác nhân của OpenAI thoát khỏi môi trường thử nghiệm được kiểm soát và thực hiện một cuộc xâm nhập quy mô lớn. (Hugging Face là nền tảng AI, nơi cộng đồng máy học machine learning hợp tác với nhau về các mô hình, dataset và ứng dụng AI).
OpenAI cho biết các hoạt động tại Mỹ chủ yếu liên quan đến những tác vụ thông thường – chẳng hạn như truy cập nội dung web công khai – nhưng đã vượt qua một ranh giới chưa được vạch ra đủ rõ ràng. Công ty hiện vẫn đang điều tra phạm vi đầy đủ của hành vi này và đã tạm dừng việc huấn luyện các mô hình mới tiên tiến trong quá trình thực hiện điều tra.
Thực tế, vấn đề không phải chỉ có với OpenAI. Theo DigitalTrends, OpenAI không phải là phòng thí nghiệm AI tiên phong duy nhất gần đây vướng vào tranh cãi liên quan đến các rủi ro bảo mật do các tác nhân AI (AI agents) gây ra. Những sự cố tương tự cũng đã được ghi nhận đối với mô hình AI Gemini của Google và Claude của Anthropic. Sau các sự cố này, cả OpenAI và Anthropic đều kêu gọi làm chậm lại quá trình phát triển các mô hình AI mạnh mẽ; tuy nhiên, cùng lúc đó, Chính phủ Hoa Kỳ lại phản đối các yêu cầu về việc ban hành các quy định tiêu chuẩn hóa về an toàn AI.
Nữ biên tập viên tin tức Manisha Priyadarshini, người có 9 năm kinh nghiệm viết về công nghệ, viết trên DigitalTrends rằng: Hiện tại, Canada dường như đã tránh được một vụ xâm nhập, nhưng những nỗ lực tấn công liên tiếp cho thấy các mạng lưới chính phủ trên toàn cầu cần chuẩn bị sẵn sàng trước mối đe dọa ngày càng lớn từ các tác nhân AI có mức độ tự chủ ngày càng cao.
M.P.
XIN MỜI BẠN ĐỌC THÊM NHÉ:
 Google tổ chức sự kiện thường niên Google I/O 2026: Chào đón Kỷ nguyên Tác nhân AI cùng Gemini
 Siêu máy tính AI cá nhân MSI EdgeXpert trên nền tảng NVIDIA DGX Spark chạy AI tại chỗ sắp có mặt ở Việt Nam
 Samsung ra mắt kính thực tế mở rộng Galaxy XR, đối thủ Android của Apple Vision Pro
 Học sinh và sinh viên Việt Nam đạt giải cao trong lĩnh vực AI tại cuộc thi toàn cầu Intel AI Global Impact Festival 2025
 Cisco hợp tác với NVIDIA cung cấp những đột phá AI mới cho hạ tầng từ viễn thông đến neocloud